
Основные функции — бесплатно и навсегда
Сервис для совещаний
и онлайн-встреч
- До 30 участников на встрече
- Видеозвонки до 60 минут
- Шумоподавление и замена фона
- Стабильная связь
- Техподдержка 24/7
- ИИ-функции
Ничего не найдено. Попробуйте еще
Как выбрать платформу для ВКС с надёжной системой защиты и что проверить у вендора до её подключения
-
 АвторАля НосоваПод надёжной киберзащитой от МТС Линк
-
 ЭкспертМихаил НикифоровЭксперт по решениям унифицированных коммуникаций и ВКС К2Тех
-
 ЭкспертВасилий СеничевОснователь «КиберОснова», управляющий партнёр «КРЕДО-С»
-
 ЭкспертАскар ДобряковВедущий эксперт направления защиты данных и приложений в «К2 Кибербезопасность»
- Стабильная связь
- Техподдержка 24/7
- ИИ-функции
Злоумышленники могут атаковать систему ВКС, а через неё — и компанию: использовать уязвимость сервера, украденную учётную запись, фишинговую ссылку или дипфейк руководителя. Поэтому при выборе платформы для совещаний директор по информационной безопасности оценивает не только функции, но и то, как хранятся и шифруются данные, можно ли настроить роли и отследить действия участников. Эксперты рассказали, какие требования предъявлять к сервису ВКС и как протестировать его безопасность до покупки.
Что угрожает корпоративным видеоконференциям в 2026 году
Количество кибератак на российские компании растёт. По данным «Лаборатории Касперского», в первом квартале 2026 года число обнаруженных и предотвращённых инцидентов стало больше на 68% год к году. Атаки затрагивают и системы ВКС: в августе 2026 года эксперты «Лаборатории Касперского» обнаружили новую многоступенчатую атаку через уязвимости в необновлённых серверах.
На этом фоне специалисты по кибербезопасности при выборе платформы для ВКС оценивают защиту встреч, данных и учётных записей.
Одним из основных рисков в 2026 году специалисты считают дипфейки. Эксперт по решениям UC (от англ. Unified Communications — унифицированные коммуникации) и ВКС К2Тех Михаил Никифоров отмечает, что мошенники могут использовать сгенерированный голос и изображения руководителя, чтобы отдавать сотрудникам фиктивные распоряжения. По данным «Лаборатории Касперского», 28% промышленных компаний в мире в 2025 году сталкивались с атаками, в которых злоумышленники использовали ИИ.
Для защиты от таких сценариев в сервисах появляются инструменты анализа видеопотока, которые помогают выявлять возможную подмену личности.
Основатель «КиберОснова», управляющий партнёр «КРЕДО-С» и автор блога «Светлая сторона кибербезопасности» Василий Сеничев выделяет и другие риски:
- посторонние участники на закрытых встречах
- утечки записей, чатов и файлов
- кража учётных записей
- подмена участников
- передача данных ИИ-ассистентам во внешнем облаке
- фишинговые приглашения на видеоконференции
- рабочие созвоны через личные сервисы вне корпоративного контроля.
Именно эти риски эксперты рекомендуют учитывать при выборе архитектуры ВКС, настроек доступа и средств защиты.

Как выбрать архитектуру и модель развёртывания ВКС
При выборе модели Василий Сеничев рекомендует уточнить у вендора:
- где будут храниться данные
- где физически расположены серверы с записями и файлами
- какие сторонние сервисы использует платформа — например, CDN (от англ. Content Delivery Network — сеть доставки контента), аналитика или сервисы транскрибации.
Через внешние сервисы могут передаваться не только сами данные, но и метаданные звонков. Поэтому список подрядчиков нужно запросить письменно и закрепить в договоре. Если компания работает с персональными данными россиян, нужно учитывать требования 152-ФЗ к их локализации. За нарушение предусмотрены штрафы.
Михаил Никифоров считает одним из наиболее защищённых вариантов для внутренних конференций модель on-premise (с англ. локальная инфраструктура). В этом случае все компоненты ВКС размещены на серверах компании, а данные остаются внутри корпоративного контура.
Если к внутренней встрече подключаются внешние участники, трафик проходит через границу корпоративного контура. В таких случаях можно использовать SBC (от англ. Session Border Controller — пограничный контроллер сессий): он принимает внешние соединения и безопасно передаёт их внутрь инфраструктуры.
Связку on-premise и SBC эксперт называет одной из наиболее защищённых архитектур. Её выбирают компании с высокими требованиями к безопасности — например в финансовом, нефтегазовом и государственном секторах.
Второй вариант развёртывания — в облаке. В такой модели инфраструктура находится у провайдера. Облачную ВКС проще масштабировать, но часть данных и трафика выходит за корпоративный контур, поэтому ИБ-службе нужно проверить, где они обрабатываются и хранятся. Гибридная модель сочетает локальное и облачное развёртывание.
«Медиасерверы можно разместить внутри компании, а серверы управления — у провайдера. Тогда медиатрафик и записи остаются в корпоративном контуре, а наружу передаётся только регистрационная информация», — добавил Михаил Никифоров.
Например, сервис для онлайн-встреч и совещаний МТС Линк Встречи и сервис для онлайн-обучения и вебинаров МТС Линк Вебинары можно развернуть как гибридно, так и на собственных серверах для полного контроля над данными и высокого уровня информационной безопасности.

Как должен быть организован безопасный доступ к созвонам
После выбора архитектуры директору по информационной безопасности в компании нужно проверить, как ВКС-платформа ограничивает доступ к отдельным встречам и какие права получает каждый участник.
Настройки доступа
Михаил Никифоров рекомендует обратить внимание на такие функции:
- вход по паролю или PIN-коду
- запрет на подключение незарегистрированных гостей
- закрытие конференции после подключения участников
- зал ожидания с подтверждением входа модератором
- белые и чёрные списки для отдельных встреч.
Такие настройки позволяют ограничить доступ посторонних участников на закрытые созвоны.
Роли и права
Василий Сеничев считает базовой мерой двухфакторную аутентификацию для всех пользователей. Для администраторов можно дополнительно использовать аппаратные ключи.
Права можно разделять по ролям: владелец, администратор, сотрудник, гость. Каждый участник будет иметь разный доступ к записи встречи, демонстрации экрана, чату и приглашению участников.
На платформе для коммуникаций, обучения и совместной работы МТС Линк для каждой роли предусмотрены свои полномочия. Например, у гостя не получится внести изменения в настройки встречи или вебинара.
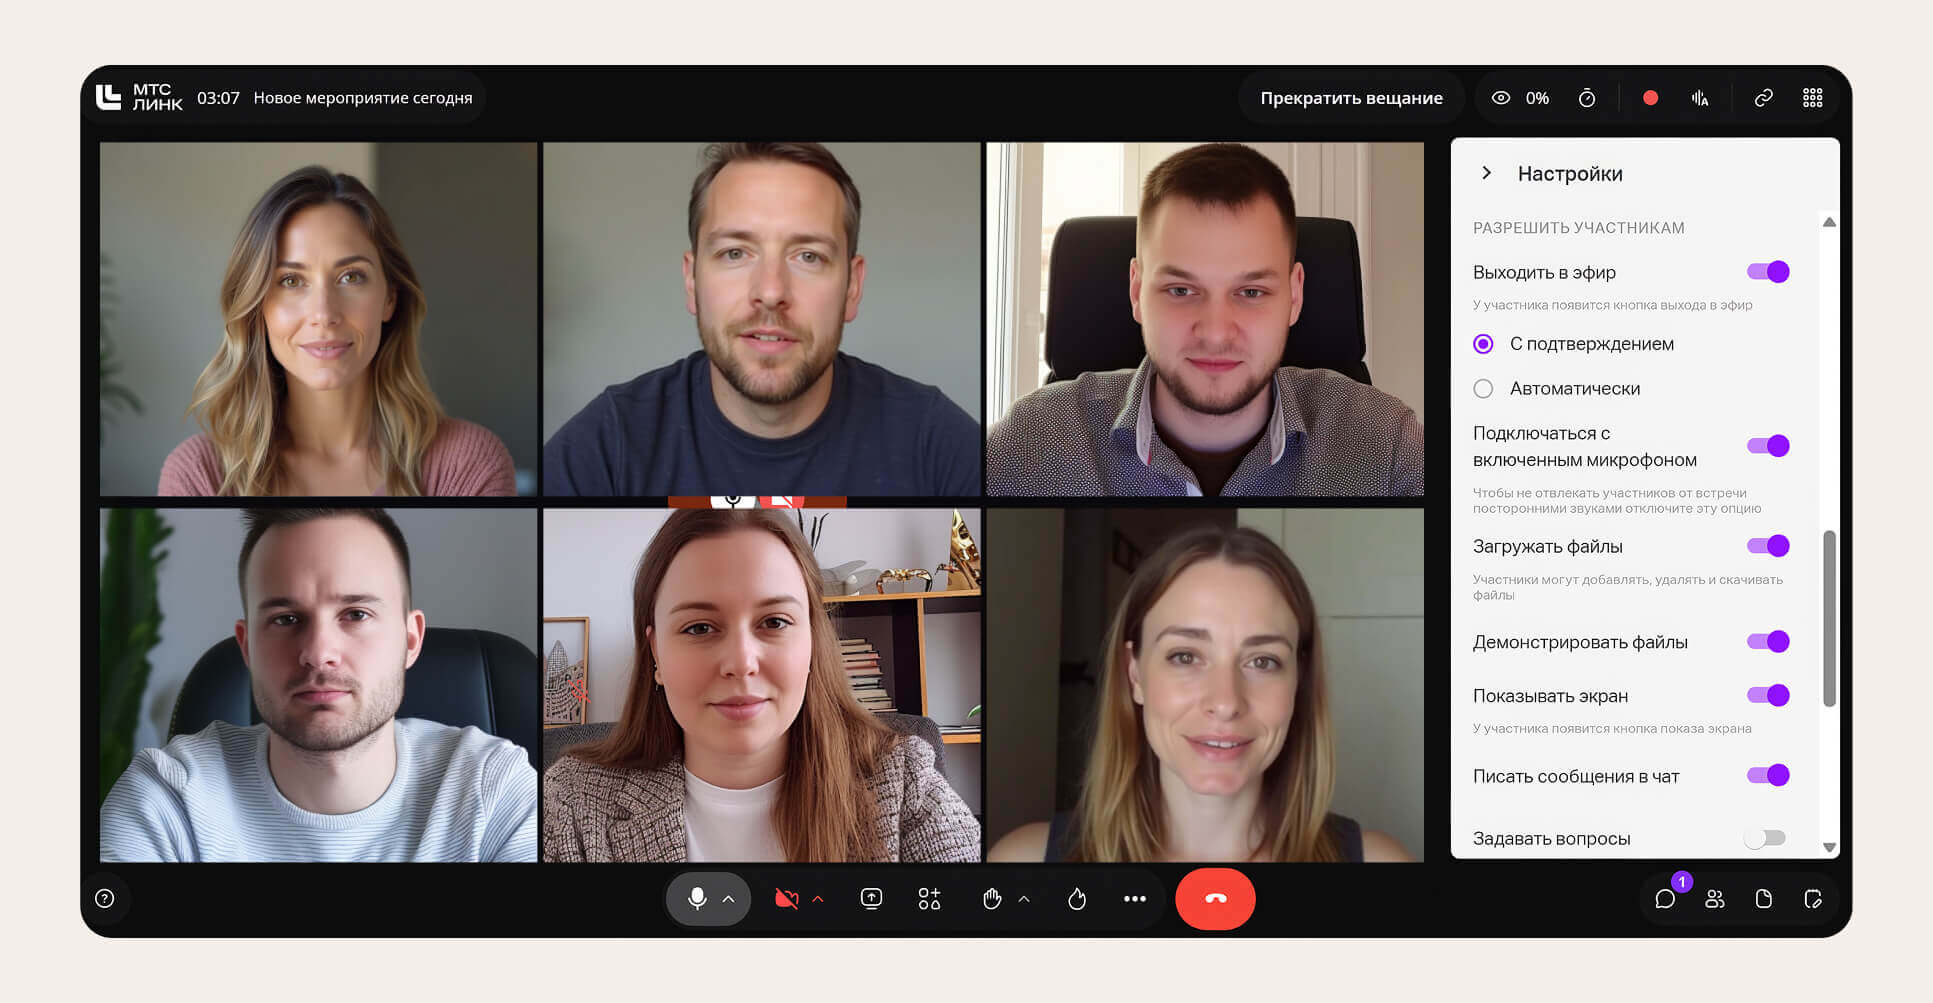
Администратор может настроить действия, доступные участникам
Вход на внутренние и внешние встречи
Для внешних созвонов основатель «КиберОснова» рекомендует использовать зал ожидания и подтверждать вход участников вручную. На закрытые внутренние встречи лучше допускать только сотрудников с корпоративными учётными записями.
«Для регулярных планёрок можно использовать постоянную комнату, если вход в неё доступен только после авторизации в корпоративной системе. А для встреч с внешними участниками лучше создавать отдельную ссылку и пароль на каждый созвон», — уточнил Василий Сеничев.
Связка ВКС с корпоративными учётными записями
Для компаний с собственной системой учётных записей эксперт рекомендует связать ВКС с корпоративной инфраструктурой доступа. Для этого можно использовать:
- SSO (от англ. Single Sign-On — единый вход) через корпоративный IdP (от англ. Identity Provider — поставщик удостоверений)
- протоколы SAML или OIDC для аутентификации
- MDM (от англ. Mobile Device Management — управление мобильными устройствами) для контроля устройств.
Такая связка упрощает управление доступом. Например, если сотрудника увольняют и его учётную запись отключают в корпоративном каталоге, доступ к встречам закрывается автоматически. При этом стоит проверить, можно ли запретить локальный вход в обход SSO, чтобы у пользователя не осталось другого способа авторизации.
На платформе МТС Линк корпоративный доступ тоже можно настроить через SSO. Сотрудники смогут входить с корпоративными учётными записями в сервисы платформы.
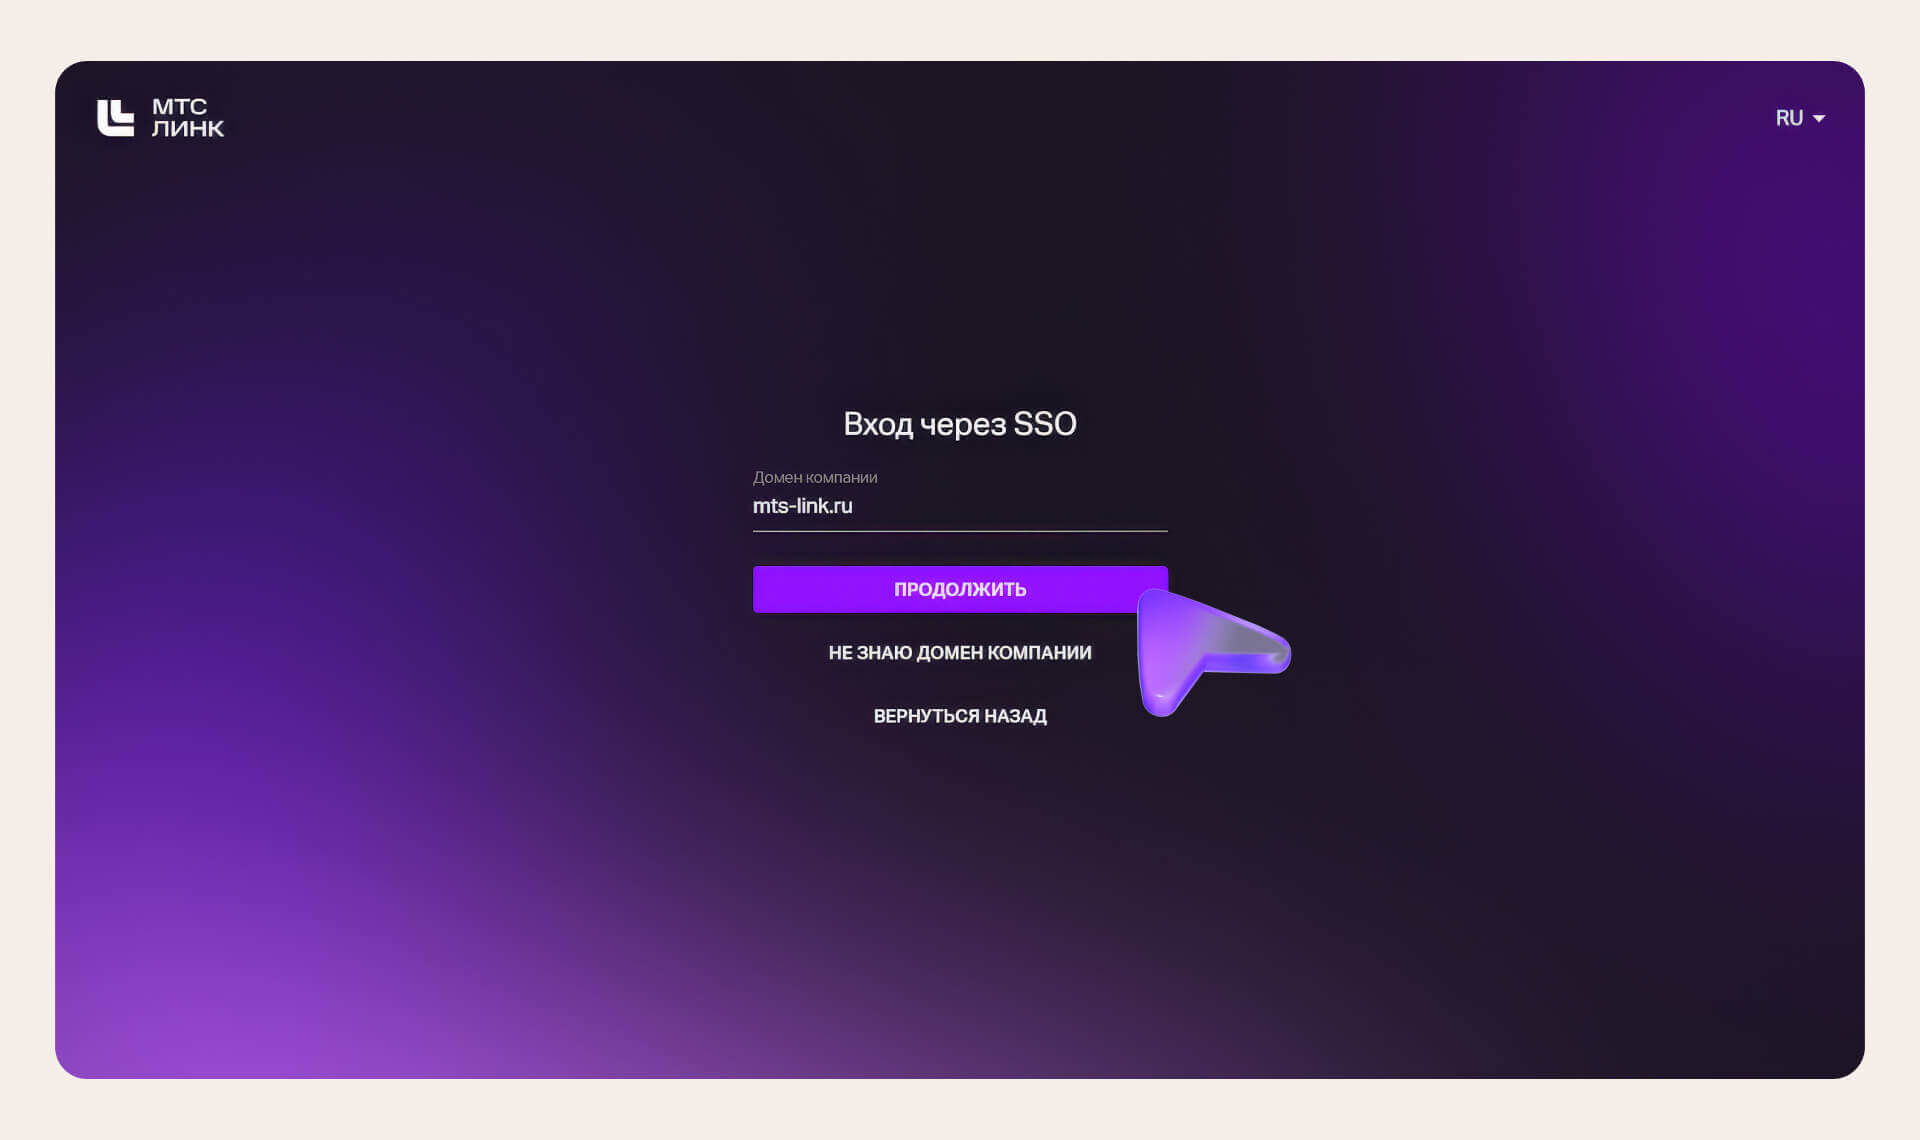
Вход через SSO в МТС Линк
Для автоматического создания и удаления учётных записей эксперты рекомендуют выбирать сервисы с поддержкой SCIM (от англ. System for Cross-domain Identity Management — система управления идентификационными данными между доменами).
И главное: настройки лучше задавать централизованно на уровне всей компании. Например, по умолчанию можно отключить ИИ-транскрибацию, ограничить создание встреч и разрешить приглашать внешних участников только сотрудникам с нужными правами.
Какие средства защиты, контроля и мониторинга должна поддерживать ВКС
Корпоративная ВКС должна работать с внешними средствами защиты, чтобы контролировать передачу файлов и сообщений, а также сетевые соединения и интерфейсы управления.
Защита файлов и сообщений
По исследованию компании-разработчика решений в области информационной безопасности и защиты конфиденциальной информации InfoWatch, за девять месяцев 2025 года 95,6% утечек данных в России, связанных с действиями сотрудников и руководителей, были умышленной кражей. Поэтому контроль файлов, чатов и прав доступа в ВКС нужен не только для защиты от внешних атак.
Интеграция ВКС с DLP-системами (от англ. Data Loss Prevention — предотвращение утечек данных) помогает контролировать передачу файлов и сообщений. Система проверяет контент на признаки конфиденциальной информации и при необходимости блокирует его отправку внешним участникам.
Для защиты от вредоносного ПО можно использовать антивирусные решения и sandbox-системы (с англ. песочницы). ВКС передаёт файлы на проверку во внешние средства защиты. Антивирус ищет известные признаки вредоносного ПО, а «песочница» открывает файл в изолированной среде и анализирует его поведение.
На платформе МТС Линк можно настроить интеграцию с DLP-системами — функция доступна сразу после подключения сервиса.
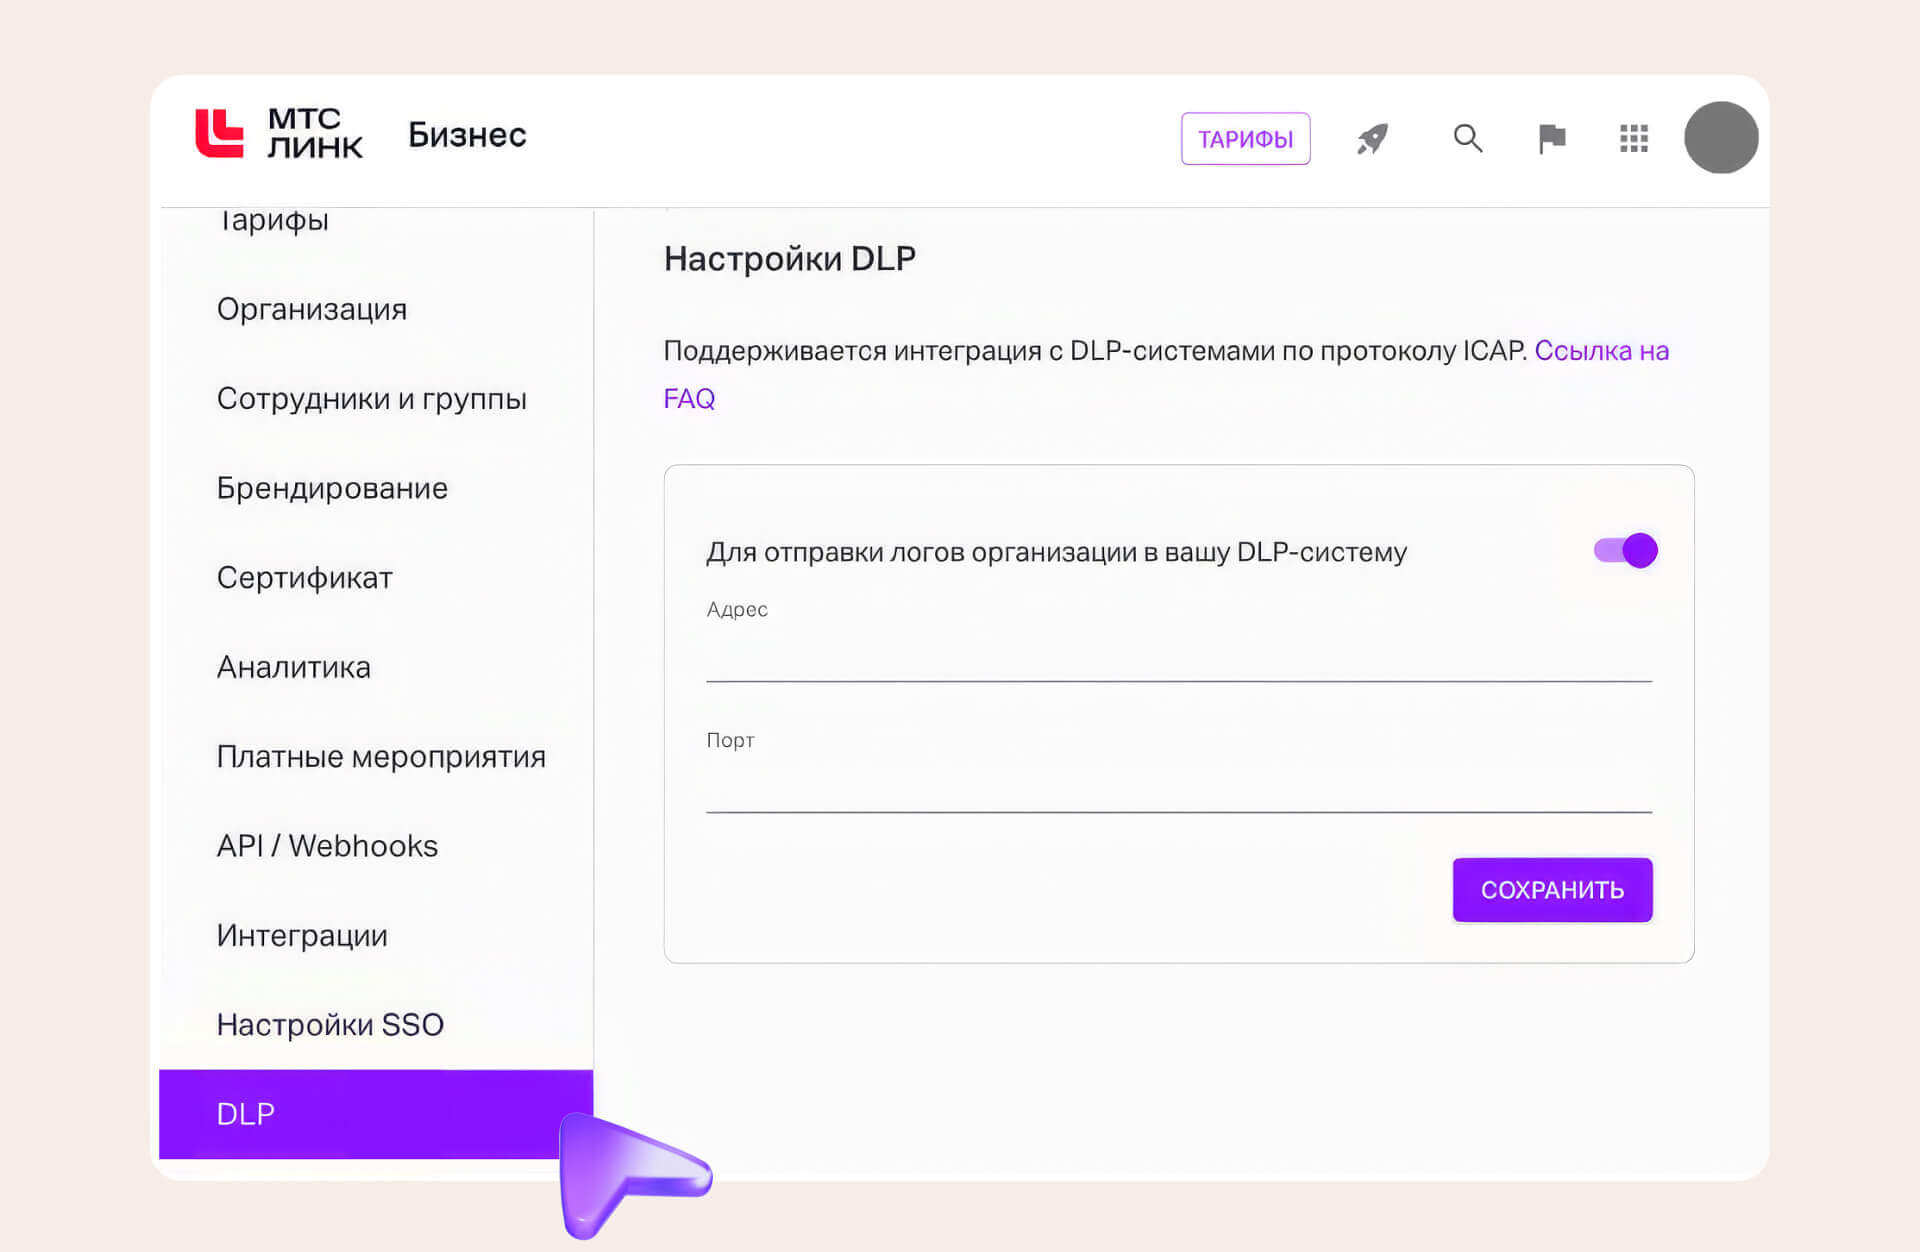
Настройка интеграции с DLP-системой в МТС Линк
Защита сетевых соединений и интерфейсов
Для защиты от сетевых атак и несанкционированного доступа Аскар Добряков, помимо решений по SSO и DLP, рекомендует использовать NGFW (от англ. Next-Generation Firewall — межсетевой экран нового поколения) и WAF (от англ. Web Application Firewall — межсетевой экран для веб-приложений):
- NGFW ограничивает подключения разрешёнными портами и протоколами и помогает выявлять атаки на сетевом уровне
- WAF защищает веб-интерфейсы, API-системы управления ВКС и другие веб-сервисы.
Медиатрафик при этом обычно проходит в обход WAF и контролируется через NGFW. А через WAF можно дополнительно ограничить передачу потенциально опасных файлов — например, с расширениями exe, bat, com, ps1 и sh.
Журналы событий и мониторинг
Система ВКС для бизнеса должна не только защищать встречи, но и помогать расследовать инциденты. В журналах событий должны сохраняться, например, сведения о том, кто подключался к конференции, запускал запись, скачивал файлы и выполнял другие действия.
Директору по информационной безопасности стоит обратить внимание на интеграцию с SIEM (от англ. Security Information and Event Management — управление информацией и событиями безопасности). Аскар Добряков объясняет, что она позволяет передавать события из ВКС в общую систему мониторинга информационной безопасности, сопоставлять их с данными из других источников и находить подозрительную активность.
«Если SIEM в компании нет, стоит как минимум проверить возможность выгрузки журналов в файл. Это поможет восстановить последовательность событий при расследовании инцидента», — добавил Василий Сеничев.
Сервис МТС Линк Встречи можно интегрировать с SIEM-системами. Это позволяет встроить видеоконференции в общий контур информационной безопасности компании: контролировать утечки данных и передавать события ВКС в систему мониторинга.
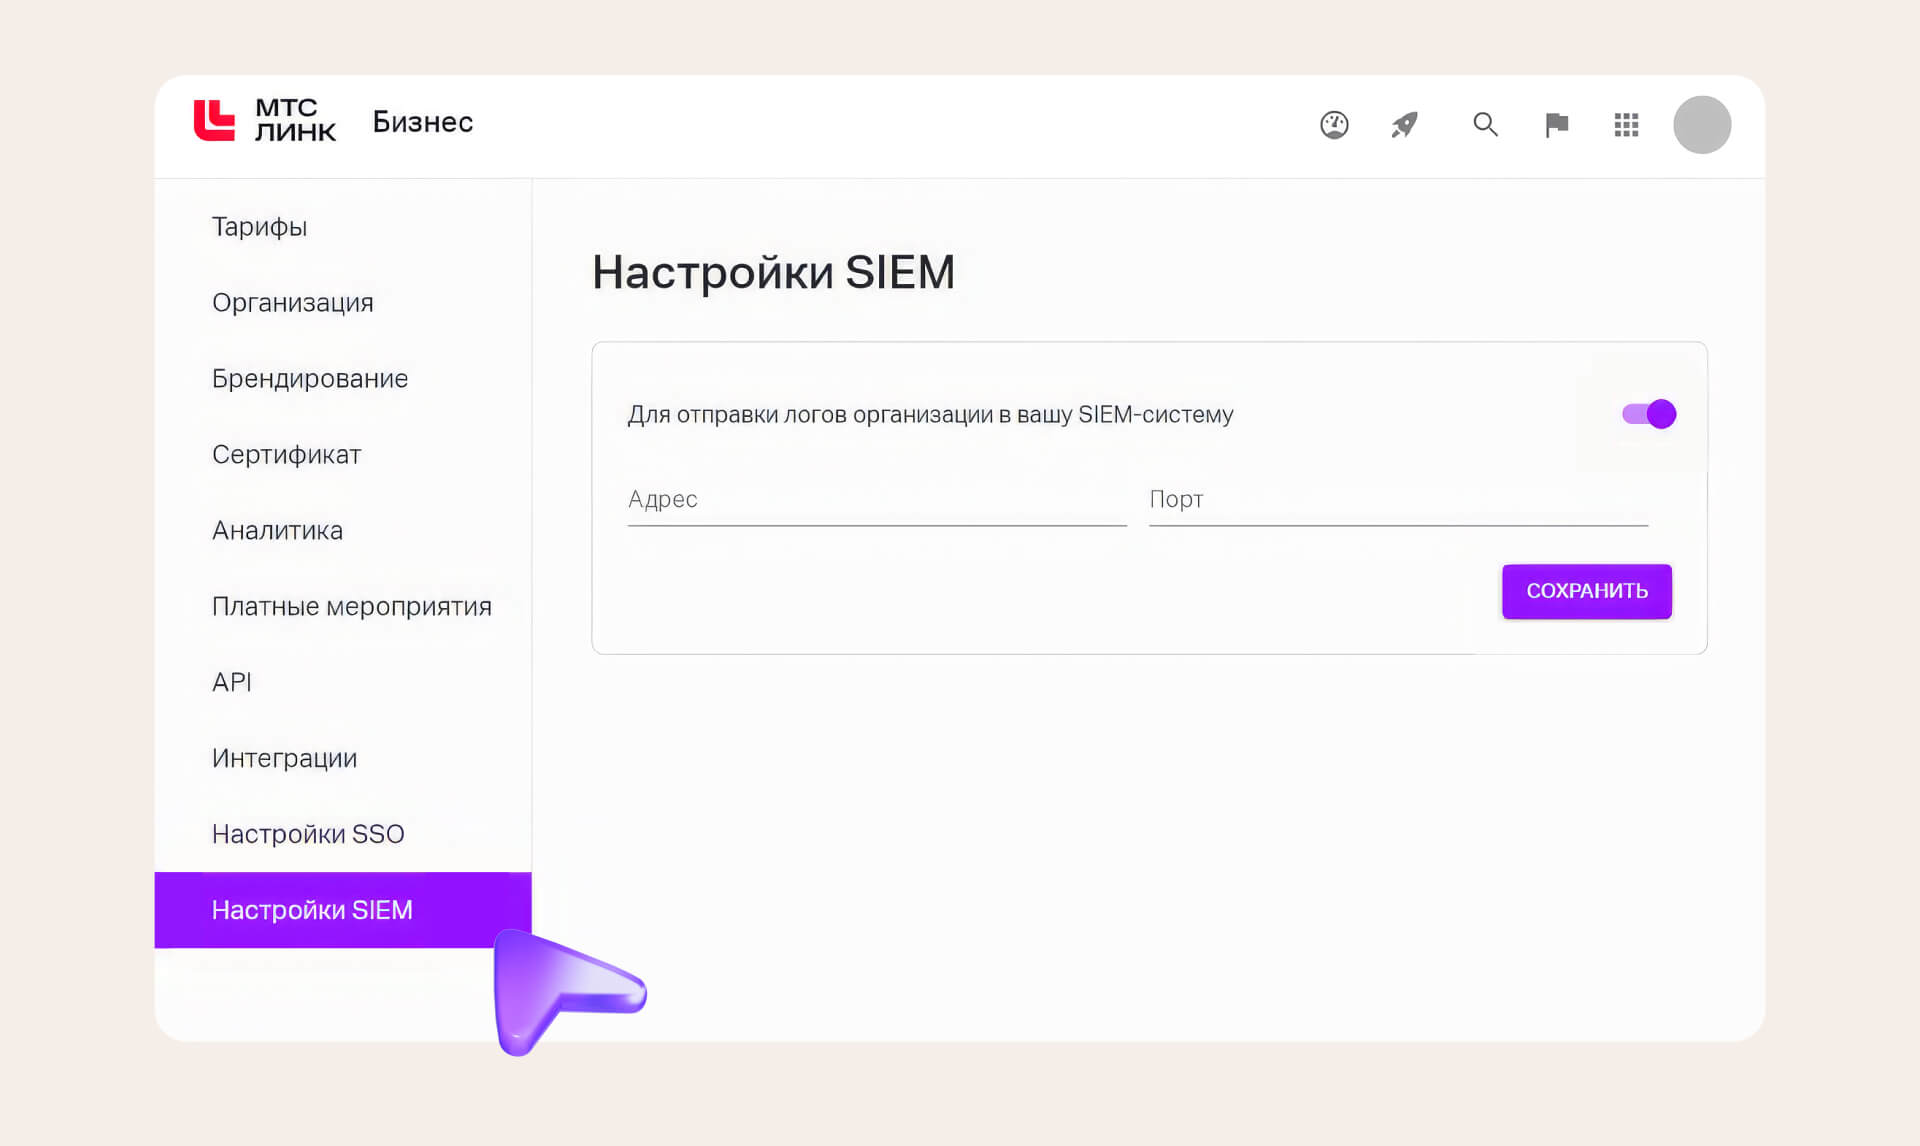
Настройка SIEM в МТС Линк
Шифрование и доступ к данным
Минимум, который стоит проверить, — TLS для канала связи и шифрование записей при хранении (от англ. Transport Layer Security — защита данных при передаче), а также использование актуальных протоколов шифрования (TLS 1.2, TLS 1.3) и наборов шифров.
Если вендор заявляет шифрование по ГОСТ, стоит уточнить, что именно защищается: канал связи, записи или оба уровня. Отдельно нужно проверить, где хранятся ключи шифрования — у компании или у вендора. Для большинства организаций допустим второй вариант, а банкам и субъектам КИИ этот вопрос лучше согласовывать отдельно.
Эксперт подчёркивает, что также стоит проверить, может ли техподдержка вендора получать доступ к записям и фиксируются ли такие действия в журналах. Отдельно нужно уточнить, как удаляются данные: запись может исчезнуть из интерфейса, но ещё какое-то время храниться в системе.
Интеграции и работа с уязвимостями
Календарь, мессенджер, CRM-система и боты расширяют возможности ВКС, но в то же время создают дополнительные точки доступа к данным. Василий Сеничев отмечает, что стороннее приложение через OAuth может получить доступ к встречам или записям.
Поэтому ответственному за внедрение ВКС стоит проверить, может ли администратор ограничивать список интеграций и управлять их правами.
«Нужно узнать, как вендор работает с уязвимостями: за какой срок закрывает критические ошибки, проводит ли пентесты (от англ. penetration testing — тестирование на проникновение) и есть ли у него программа bug bounty (с англ. — вознаграждение за найденные уязвимости)», — добавил эксперт.
Что ещё проверить перед внедрением ВКС
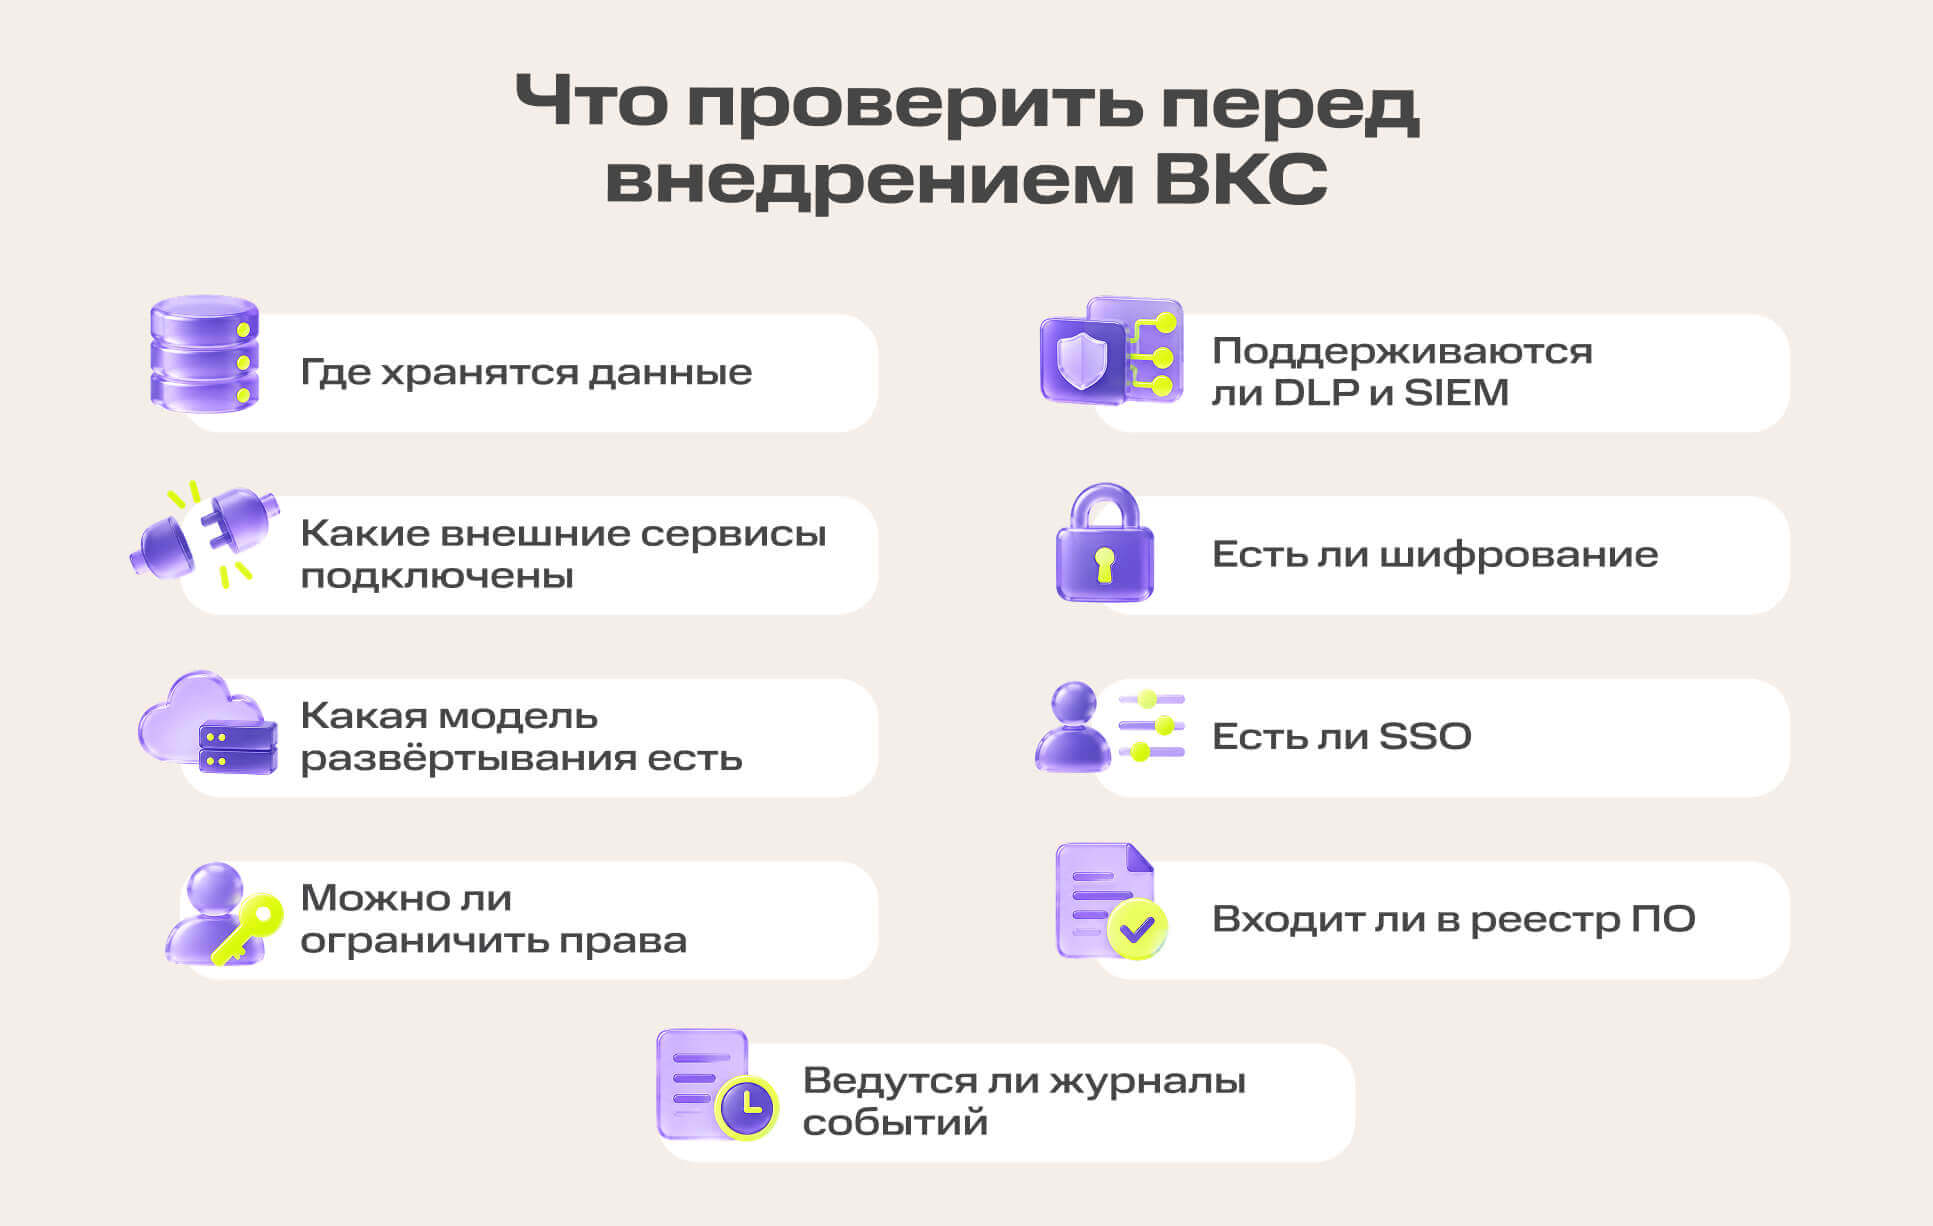
Ведущий эксперт направления защиты данных и приложений в «К2 Кибербезопасность» Аскар Добряков добавляет, что при выборе системы видеоконференцсвязи нужно учитывать внутреннюю оценку рисков компании. Директору по информационной безопасности стоит проверить:
- встроенные функции безопасности
- наличие решения в реестре российского ПО
- совместимость с внешними средствами шифрования
- совместимость с уже используемыми в компании средствами защиты информации.
Часть этих требований можно проверить по документации вендора, а работу настроек и передачу данных — ещё на этапе демо-доступа.
Что можно проверить в демодоступе
Василий Сеничев предлагает начать с тестового звонка и посмотреть сетевой лог браузера. По нему можно увидеть, к каким доменам подключается клиент, где находятся медиасерверы и какие сторонние сервисы использует сервис. Это помогает понять, куда уходит трафик и какие внешние системы участвуют в работе ВКС-решений.
На демо-доступе также можно проверить базовые настройки безопасности:
- попробовать войти без второго фактора
- проверить, работает ли старая ссылка на встречу
- отключить тестовую учётную запись и убедиться, что доступ пропал
- удалить тестовую запись и уточнить у поддержки, когда она будет удалена полностью.
Таким образом эксперт проверил два российских ВКС-сервиса.
«В первом случае медиасерверы, API и аналитика находились в российском контуре. Аналитика фиксировала действия в интерфейсе, но не содержание разговора. Во втором сервисе часть аналитики была связана с зарубежной инфраструктурой: отдельные события, включая идентификатор пользователя, номер встречи и IP-адрес, уходили на домен вендора, за которым, судя по ответам сервера, стоял иностранный сервис продуктовой аналитики», — поделился результатом проверки Василий Сеничев.
Но одного сетевого анализа мало. Эксперт советует сверить его результаты с политикой обработки персональных данных и сведениями из реестров. Если данные не совпадают, стоит уточнить у вендора, что именно передаётся за рубеж и можно ли отключить такую передачу для корпоративных клиентов.


Подпишитесь на рассылку МТС Линк Медиа
Каждую пятницу присылаем самые интересные статьи об эффективной работе и коммуникациях в онлайне на почту