
Основные функции — бесплатно и навсегда
Сервис для совещаний
и онлайн-встреч
- До 30 участников на встрече
- Видеозвонки до 60 минут
- Шумоподавление и замена фона
- Стабильная связь
- Техподдержка 24/7
- ИИ-функции
Ничего не найдено. Попробуйте еще
Как выстроить защиту данных в распределённой команде c помощью SSO и двухфакторной аутентификации
-
 АвторИрина ПоловинкинаУдалёнщик со стажем и десятком паролей
-
 ЭкспертАлександр ДолговСпециалист по информационной безопасности в МТС Линк
-
 ЭкспертАскар ДобряковВедущий эксперт по защите данных и приложений в «К2 Кибербезопасность»
- Стабильная связь
- Техподдержка 24/7
- ИИ-функции
Обеспечить безопасность распределённой команды необходимо ещё до старта проекта. За что браться и с чего начинать? Ведущий эксперт по защите данных и приложений в «К2 Кибербезопасность» Аскар Добряков и специалист по информационной безопасности в МТС Линк Александр Долгов сходятся во мнении: с единой системы входа и настройки двухфакторной аутентификации.
Как злоумышленники обманывают удалёнщиков, отслеживая движения их пальцев, и как защитить себя и не подставить компанию под удар, читайте в статье.
С чего начать защиту распределённой команды
Кибербезопасность — это сквозной процесс, который встроен в контур управления распределённой командой. С момента оформления договора сотрудника его личные и корпоративные данные должны находиться под контролем системы защиты.
Если сами рабочие задачи достаточно зафиксировать в карточках, например, в контуре платформы или базе знаний, то с правилами безопасности на рабочем месте ситуация обстоит иначе. В первом случае помогают инструменты визуализации — они наглядно показывают, что и с каким дедлайном нужно выполнить человеку.
А чтобы правила кибербезопасности органично сопровождали удалённую команду в целом и в каждом отдельном спринте, их важно изначально собрать в одном месте. Каждый член команды должен с ними ознакомиться и запомнить. Более того, всем сотрудникам необходимо обеспечить открытый и постоянный доступ к этим правилам.
Обычно для этого создают отдельную доску, куда выносят все положения, важные для команды. Например, с объяснениями, как заходить в корпоративные аккаунты, как установить виртуальную частную сеть для доступа к таск-трекеру компании, или списком контактов, куда можно обратиться в случае нарушения безопасности.
Как обеспечить кибербезопасность в распределённой команде
Ведущий эксперт направления защиты данных и приложений в «К2 Кибербезопасность» Аскар Добряков рассказывает, что распределённая команда отличается от обычной в первую очередь периметром защищаемой системы.
В рамках офиса этот периметр защищён от сетевых угроз межсетевым экраном — специальным комплексом мер безопасности и фильтров. Удалённый же компьютер находится за пределами этой защиты и, если с него есть доступ к корпоративным сервисам (например, почте, онлайн-доске), он может стать лазейкой для киберугроз.
«Главное правило — защищены должны быть все компьютеры, на которых ведётся работа с данными компании. Как минимум на них должны распространяться уже имеющиеся средства защиты информации, которые есть на компьютерах в офисе: антивирус, система безопасности конечных устройств, настройки учётных записей и аудита», — подчёркивает эксперт.
Но есть и ряд особенностей для защиты распределённых проектных команд.
Во-первых, для безопасной работы в удалённом формате нужно обеспечить защищённое взаимодействие с сервисами, которые установлены на офисной технике. Получается, корпоративные сервисы (почта, CRM-система, онлайн-доски и другое) должны быть либо доступны извне на весь интернет и включать механизмы (внешние или встроенные) защиты, либо доступ к ним должен проходить по зашифрованным каналам, к которым могут подключиться только сотрудники.
Во-вторых, по словам Аскара Добрякова, при удалённом формате работы сотрудники часто сохраняют рабочие данные на личную технику. Если ноутбук будет потерян, украден или взломан, то эти данные смогут оттуда «вытащить» посторонние люди.
«Я считаю хорошей практикой изоляцию личных компьютеров удалённых сотрудников и запрет сохранения на них корпоративных данных. В таком формате пользователю будет просто транслироваться виртуальный рабочий экран, расположенный в защищённом периметре (офисе или дата-центре), и все данные останутся в контуре компании», — рассказывает эксперт.
В-третьих, при работе распределённой команды кибербезопасники не знают, кто пытается подключиться к корпоративным сервисам. Третье лицо может узнать логин и пароль сотрудника. Для повышения защиты лучше всего использовать надёжную систему проверки подлинности, включающую двухфакторную аутентификацию (2FA).
2FA и SSO: что это, в чём разница и зачем внедрять
Аутентификация нужна для подтверждения подлинности пользователя, который входит в систему. Фактор аутентификации — это способ подтверждения личности пользователя. Эксперт рассказывает, что обычно используют 3 варианта:
- Первый отвечает на вопрос «Что я знаю?». Ответ: пароль, пин-код.
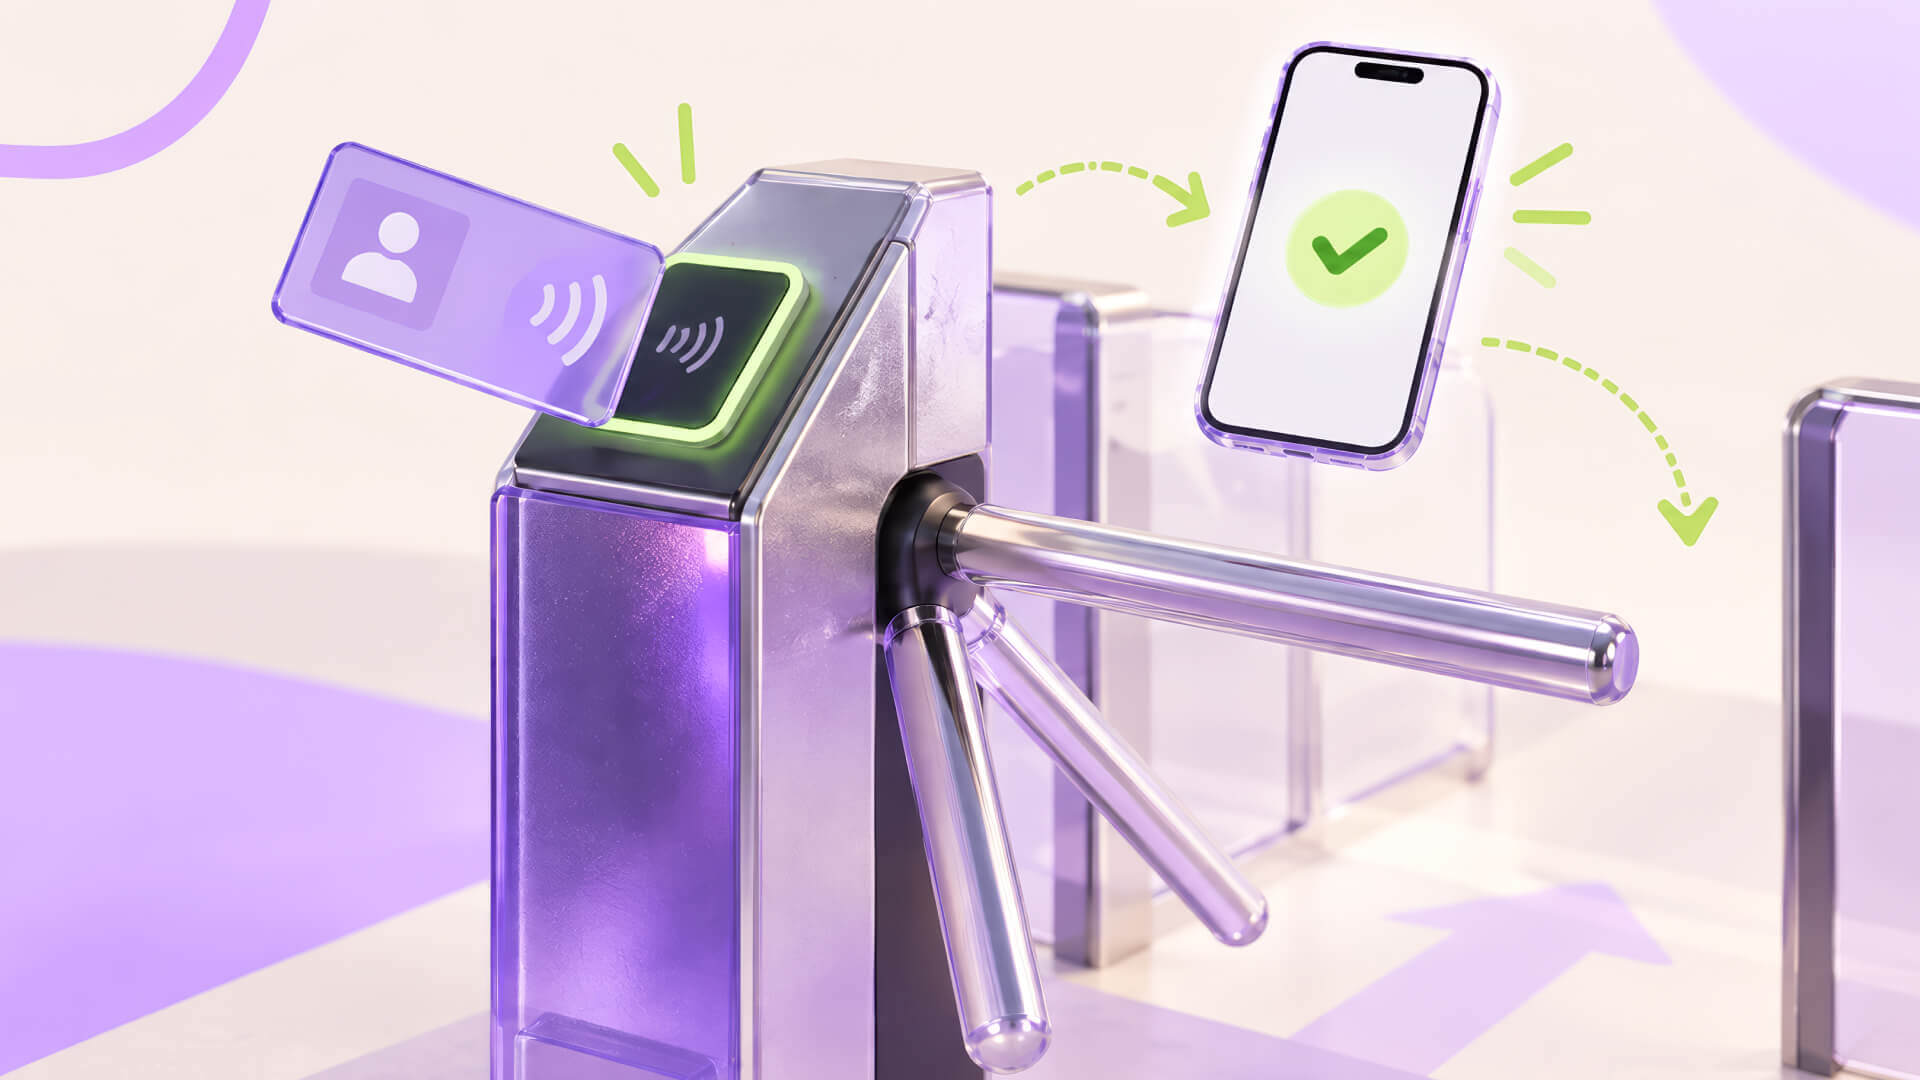
- Второй — на вопрос «Что я имею?». Ответы, например: сим-карта, приложения вроде Google Authenticator или Яндекс ID (генерируют одноразовые пароли), криптографический ключ (специальный файл с длинным кодом — «ключом» — сверхвысокой сложности, который невозможно запомнить), пропуск.
- Третий отвечает на вопрос «Чем я являюсь?». То есть это биометрия — отпечаток пальца, радужка глаза, тембр голоса, лицо и улыбка для оплаты.
Использование двух факторов называется двухэтапной аутентификацией (2FA). Множества факторов — многофакторной (MFA).
Для успешной аутентификации нужно пройти проверку сразу для всех факторов одновременно. Обычно комбинируют разные способы, например, пароль от аккаунта и одноразовый пароль из Яндекс ID.
«Так делать надёжнее. Шанс выдать свой пароль (или что он окажется таким простым, что злоумышленник сможет его подобрать) невелик при соблюдении простых правил. Но шанс, что при этом удастся украсть ещё и телефон со вторым фактором, — гораздо меньше», — объясняет Аскар Добряков.
При этом заходить на разные сайты и сервисы, постоянно используя много способов авторизаций, длинный список паролей и кодов, просто неудобно. Как отмечает эксперт, переизбыток объектов контроля создаёт дополнительные риски компрометации, потому что за всем не уследить.
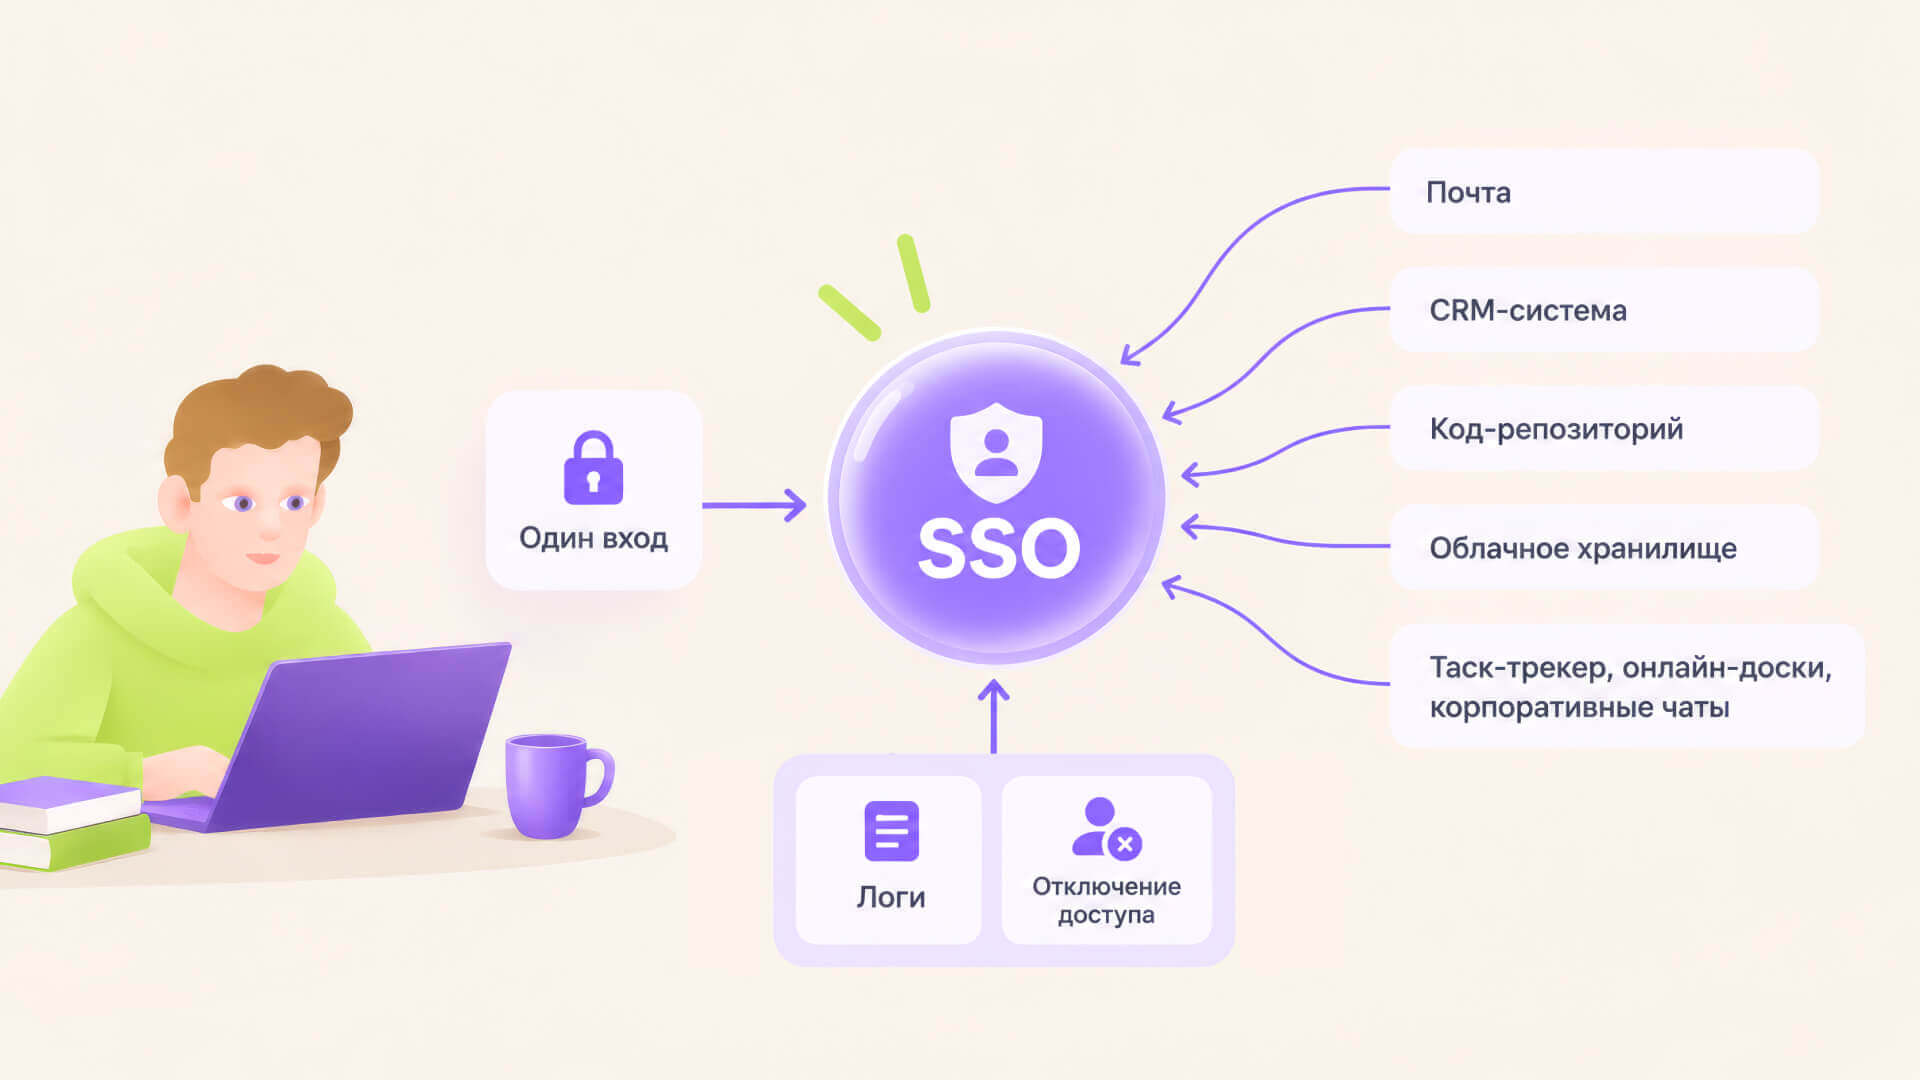
Поэтому удобно, когда есть единый сервис вроде бюро пропусков, у которого все сотрудники подтверждают, что это именно они пытаются войти в аккаунт. Пример такого «бюро» — кнопка «Войти через Госуслуги». Это и называется Single Sign-On, или система единого входа, SSO.
Она упрощает аутентификацию, особенно для корпоративного пользователя, и даёт больший контроль для безопасника: видно, куда, когда и откуда заходил человек (или не смог зайти).
Как работает система единого входа
Это основной механизм корпоративной защиты для распределённой команды на этапе базовых коммуникаций. Настроить систему единого входа нужно один раз. Например, при развёртывании системы на серверах компании.
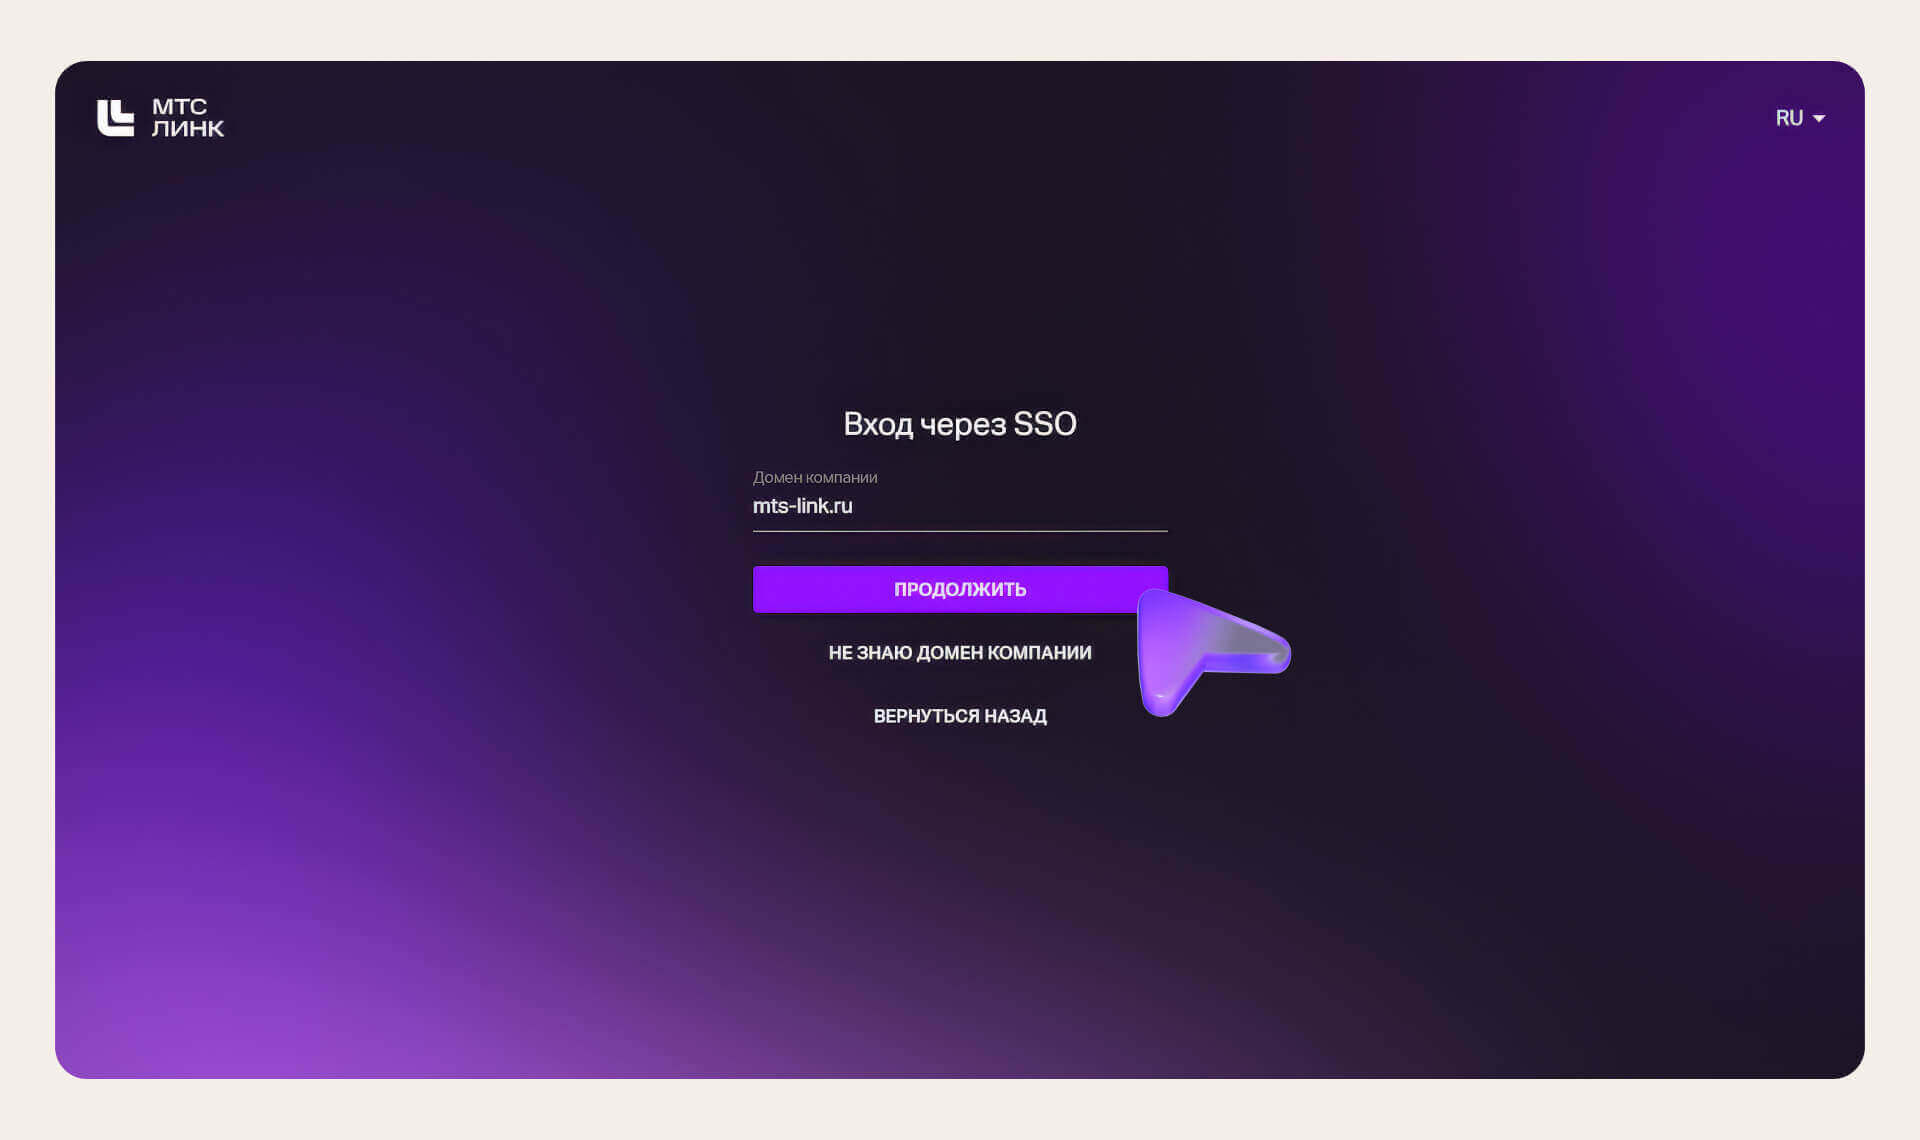
Специалист по информационной безопасности в МТС Линк Александр Долгов рассказывает, что настройка SSO на МТС Линк позволяет пользователю входить в несколько приложений и систем с использованием одной учётной записи.
Вход через SSO на платформе для коммуникации и задач МТС Линк
Пользователям достаточно один раз авторизоваться, а после этого они получат доступ к другим сервисам МТС Линк, например к Чатам, Доскам и Встречам.

Как у удалённых сотрудников могут украсть доступ к их корпоративным аккаунтам
Аскар Добряков подчёркивает, что первое правило усиления безопасности корпоративных сотрудников на удалёнке (и не только) — не позволять получить доступ к своим факторам аутентификации. Эксперт рассказывает, что злоумышленники пускаются на разные ухищрения, чтобы получить их мошенническими способами:
- сайт-двойник, который просит ввести пароль
- мошеннические сообщения с целью узнать пароль или заставить сотрудника изменить его на известный злоумышленнику
- узнать код из СМС, например через звонок от имени «сотрудника безопасности».
Также злоумышленники могут действовать более изобретательно. Например, через перебор пароля. Это долгий процесс, и, если перебирать интенсивно, сайт почувствует неладное и заблокирует учётную запись. Но если мошенники настроят скрипт, например на 1 попытку ввода за 10 минут, — есть вероятность, что система будет обманута. Тогда через условный месяц пароль может подойти. К тому же злоумышленники могут ускорить процесс, подставляя в список для перебора какие-то сведения о человеке, например: Masha123, Masha124, Masha125.
Именно поэтому важно ставить длинные (>12 знаков) не словарные пароли с разными группами символов и менять не реже 1 раза в полгода.
Ещё один приём злоумышленников — вирус, кейлоггер. Это программа записи нажатий клавиш на компьютере или телефоне, которая помогает мошенникам взломать устройство и получить доступ к истории браузера. Чтобы это предотвратить, важно следить за состоянием удалённого рабочего места: установить антивирус, не скачивать на рабочий компьютер сомнительные программы, регулярно обновлять приложения.
«Один из недостатков системы состоит в том, что если злоумышленник получит доступ к единой системе входа сотрудника, то он получит доступ ко всем связанным системам. Именно поэтому нужны дополнительные меры безопасности — та же 2FA», — говорит Александр Долгов.
Чтобы укрепить защиту распределённой команды, Аскар Добряков советует обеспечить безопасность паролей, телефона, ключей и других факторов аутентификации. Никому не передавайте свои данные аутентификации. Помните, что никто, кроме вас, не должен иметь к ним доступ, даже техническая поддержка, администратор системы и безопасник.
«В случае любой подозрительной активности рекомендую тут же обращаться к специалисту. Хотя иногда говорят, что человек — самое слабое звено в системе защиты, я не согласен. Человек — это последний рубеж обороны», — отмечает Аскар Добряков.


Подпишитесь на рассылку МТС Линк Медиа
Каждую пятницу присылаем самые интересные статьи об эффективной работе и коммуникациях в онлайне на почту